Immer wieder wird in den Medien von Sicherheitslücken in Softwareanwendungen berichtet, die es Angreifern ermöglichen, sensible Informationen abzufangen, zu manipulieren oder ganze Systeme außer Betrieb zu setzen.
Für die Betroffenen entsteht dabei oft nicht nur ein finanzieller Schaden, sondern Angreifer sind in der Lage auf sensible (Kunden-)Daten zuzugreifen, was zu einem großen Reputationsschaden führt.
Längst sind Angriffe auf Schutzziele wie Vertraulichkeit, Integrität oder Verfügbarkeit keine Seltenheit mehr.
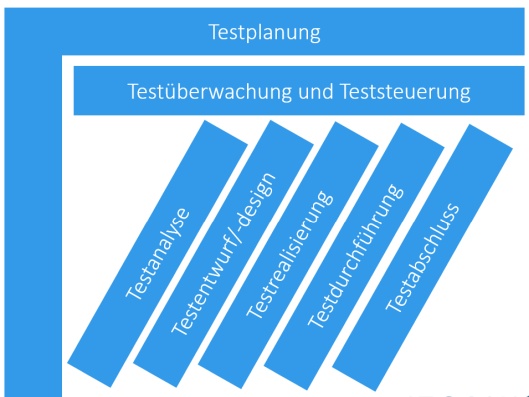
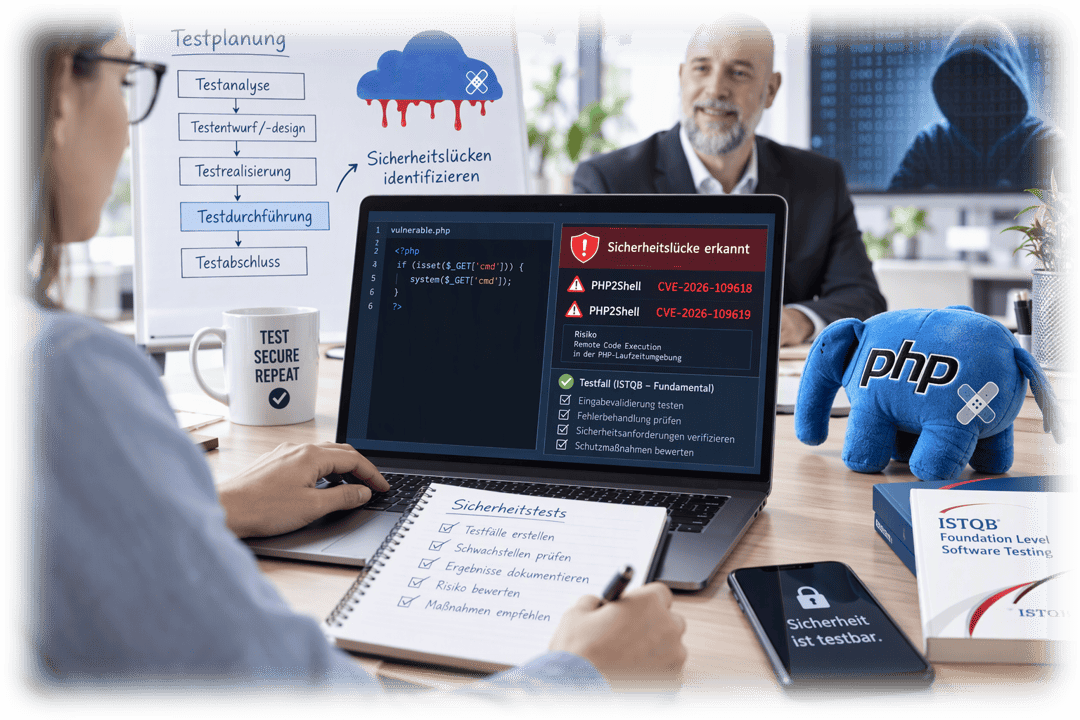
Klassische Funktionstest einer Webanwendung finden wahrscheinlich nicht alle Schwachstellen. Ein professioneller Softwaretestprozess mit Security-Fokus hat jedoch eine realistische Chance, Schwachstellen bereits vor dem Produktivgang sichtbar zu machen.
Auch Cloud Anwendungen sind betroffen. Im Rahmen des Sicherheitstestprozesses können mögliche Sicherheitsrisiken bereits bei der Testplanung identifiziert werden, um Probleme frühzeitig zu erkennen und zu beheben.